Cybersicurezza & Privacy · Sanità

La tua struttura sanitaria gestisce i dati più sensibili che esistano.

Proteggerli è un obbligo. Noi ti affianchiamo.

Dalla farmacia sotto casa all'azienda ospedaliera, ogni struttura sanitaria tratta i dati più sensibili che esistano, protetti dalla normativa più severa d'Europa. ApoCert è il partner specializzato esclusivamente in sanità: conformità GDPR, cybersicurezza e protezione dei dati dei pazienti.

Prima analisi gratuita, risposta entro 24 ore, zero impegno

Il nostro approccio
Analisi tecnico-legale integrataSpecializzazione esclusiva nel settore sanitario: farmacie, studi medici, poliambulatori, ospedali
Analizziamo software, rete, documentazione e fornitori: l'intera infrastruttura che tratta i dati
Documentazione formale con riferimenti normativi precisi, utilizzabile anche in sede legale
Conoscenza diretta dei sistemi sanitari regionali e delle specificità del settore
Risposta entro 24 ore, intervento in emergenza disponibile

I Nostri Servizi

Cosa facciamo per la tua struttura

Guardiamo i rischi veri della tua struttura e ti diciamo esattamente cosa fare, con che priorità, con parole chiare anche per chi non è un informatico.

01

Controllo del software e dei sistemi

Analizziamo il software che usi ogni giorno, la rete, il controllo degli accessi ai dati dei pazienti e la loro protezione. Ti consegniamo un report chiaro con ogni criticità e il rischio associato.

Dalla farmacia all'ospedaleScopri →
02

Messa in regola completa

Controlliamo i documenti che devi avere per legge, prepariamo quelli che ti mancano e ti consegniamo un piano chiaro per essere in regola, senza sorprese.

Documenti e regoleScopri →
03

Emergenza: dati rubati o persi

In caso di violazione dei dati i tempi previsti dalla legge sono stretti. Interveniamo subito: valutiamo la gravità, gestiamo la notifica alle autorità e la comunicazione ai pazienti, e prepariamo la documentazione a tua tutela.

Emergenza in corsoScopri →
04

Assistenza continua

Essere in regola non è una cosa fatta una volta sola. Ti seguiamo nel tempo: controlli periodici, documenti sempre aggiornati, avvisi sulle scadenze e supporto se arriva un'ispezione.

Protezione nel tempoScopri →

Perché ApoCert

Perché scegliere una società specializzata nel tuo settore

Una società di cybersecurity generalista ti dirà che hai un problema di sicurezza. ApoCert analizza la tua situazione specifica infrastruttura IT, documentazione, flussi dati, rapporti con i fornitori — e ti fornisce un quadro chiaro in termini legali, economici e operativi.

Lavoriamo esclusivamente nel settore sanitario: farmacie, studi medici e dentistici, poliambulatori, ASL e ospedali. Conosciamo i gestionali di settore, i sistemi SSN regionali, il quadro normativo — dal GDPR alla NIS2. Non dobbiamo imparare il tuo contesto: lo conosciamo già.

I nostri differenziatori

  • Specializzazione esclusiva nel settore sanitario: non facciamo altro
  • Approccio tecnico-legale integrato, non solo informatico
  • Documentazione sempre formale e utilizzabile
  • Report con evidenze tecniche e riferimenti normativi, validi anche in sede legale
  • Collaboriamo con i fornitori e i consulenti che già ti seguono
  • Risposta entro 24 ore, intervento in emergenza disponibile
Ricerca indipendente

Non ci fidiamo del software. Lo verifichiamo.

Il gruppo che sta dietro ApoCert conduce una ricerca indipendente sulla sicurezza dei gestionali usati nel settore sanitario, in coordinamento con l'Agenzia per la Cybersicurezza Nazionale. È il motivo per cui, quando parliamo di conformità, parliamo di conformità verificata — non presunta.

I risultati sono pubblici e consultabili da chiunque, in una superficie separata e senza fini commerciali.

Osservatorio ApoCert

Registro pubblico delle vulnerabilità nel software sanitario italiano

Visita l'Osservatorio
La scelta che conta

Conformità verificata vs. conformità presunta

Senza verifica

  • Nessuna verifica indipendente dello stato di conformità
  • Documentazione assente o non aggiornata
  • Punti di rischio mai individuati
  • Nessun piano di risposta in caso di incidente

Conformità non verificata

Consigliato

Con ApoCert

  • Report tecnico con ogni criticità collegata alla norma violata
  • Piano di intervento con priorità, tempi e costi
  • Documentazione formale, utilizzabile davanti al Garante
  • Supporto dedicato in caso di ispezione o di violazione dei dati

Preventivo gratuito in una chiamata

Prima capiamo la tua situazione, poi il prezzo. Ancorato al rischio, non a un listino.

Richiedi una Valutazione →

La valutazione iniziale è gratuita. L'analisi approfondita la decidi dopo.

Ricerche e pubblicazioni

Analisi, guide e approfondimenti per il settore farmaceutico

Pubblichiamo analisi normative, casi di studio e guide pratiche per il settore farmaceutico e sanitario.

GDPR in farmacia: la guida completa. Tutto quello che il farmacista deve sapere, spiegato senza tecnicismi.
GDPR

GDPR in farmacia: la guida completa. Tutto quello che il farmacista deve sapere, spiegato senza tecnicismi.

Il GDPR non è solo un'informativa appesa al muro. È un sistema di regole che impone obblighi precisi a chiunque tratti dati personali, e la farmacia ne tratta di particolarmente delicati ogni giorno. Questa guida spiega tutto quello che serve sapere: chi è responsabile di cosa, quali documenti sono obbligatori, cosa rischia chi non li ha.

16 min
Leggi →
Il Registro dei Trattamenti: il documento GDPR che il Garante può chiederti domani mattina, e che la maggior parte delle farmacie non ha mai compilato correttamente
GDPR

Il Registro dei Trattamenti: il documento GDPR che il Garante può chiederti domani mattina, e che la maggior parte delle farmacie non ha mai compilato correttamente

Ogni farmacia italiana che tratta dati sanitari è obbligata ad averlo, indipendentemente dal numero di dipendenti. Può essere richiesto durante un'ispezione senza preavviso. Nella quasi totalità dei casi esiste solo come modello generico compilato anni fa da un consulente, che non riflette nulla di quello che avviene realmente ogni giorno.

9 min
Leggi →
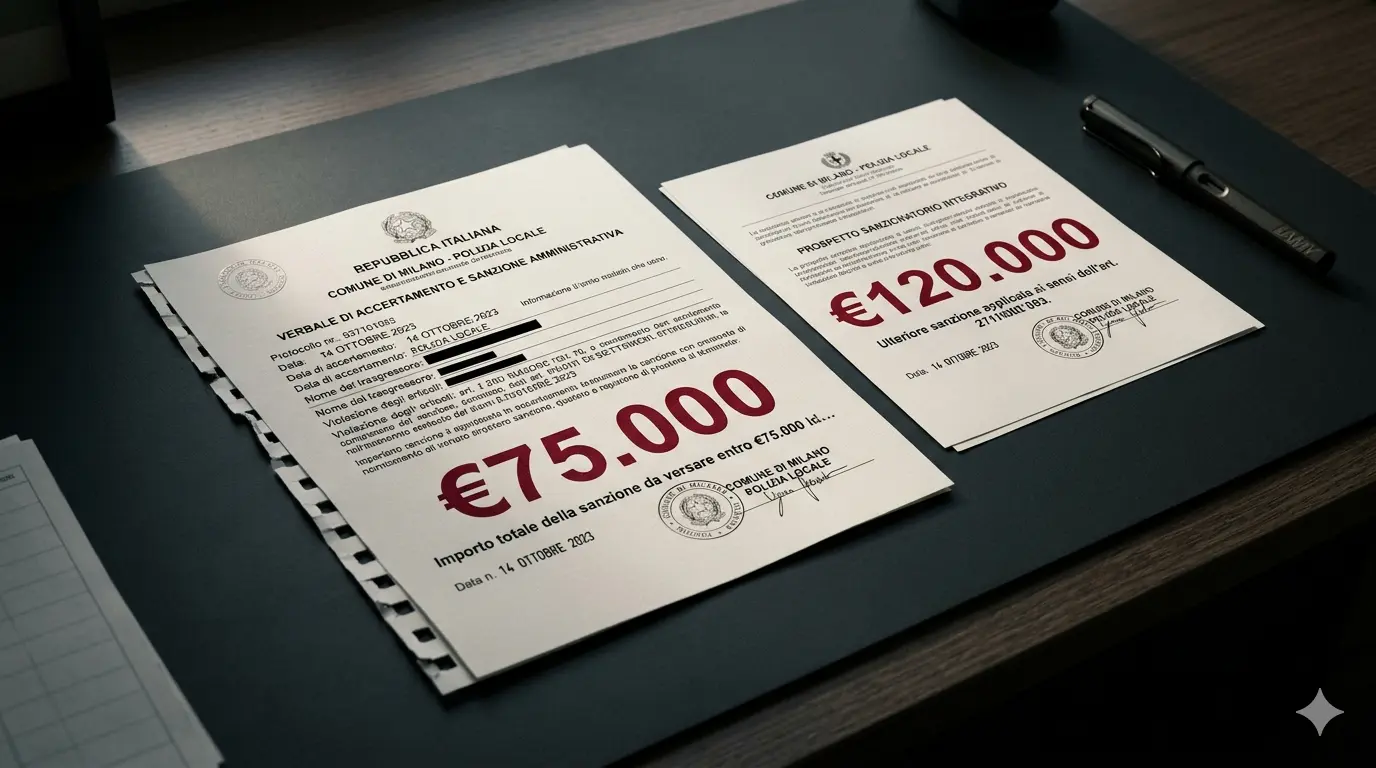
€75.000 per accessi non controllati. €120.000 per un bug nel software. Le sanzioni vere del Garante a strutture sanitarie.
GDPR

€75.000 per accessi non controllati. €120.000 per un bug nel software. Le sanzioni vere del Garante a strutture sanitarie.

Non sono scenari ipotetici: sono provvedimenti pubblicati dal Garante Privacy tra il 2021 e il 2025. Ogni caso riguarda problematiche comuni nel settore sanitario — accessi non controllati, assenza di log, software obsoleti — rilevanti anche per le farmacie italiane.

8 min
Leggi →

Proteggi la tua struttura sanitaria
con un partner specializzato

ApoCert ti affianca con analisi tecniche approfondite, documentazione utilizzabile in sede legale e supporto continuativo per mantenere la conformità nel tempo.

Prima analisi gratuita, risposta entro 24 ore, zero impegno