Sono ora pubblici i primi risultati della ricerca del team ApoCert sulla sicurezza di Wingesfar. Le criticità divulgate finora riguardano la protezione delle credenziali, delle sessioni di accesso e degli archivi, oltre al processo di aggiornamento.
Per la farmacia, questi risultati aiutano a valutare la protezione della propria installazione. Questo advisory presenta le criticità finora pubblicate e i riscontri raccolti dopo gli aggiornamenti, spiegando che cosa è stato verificato e quali controlli consigliamo.
La divulgazione coordinata con l'Agenzia per la Cybersicurezza Nazionale (ACN)
ApoCert ha segnalato la ricerca all'Agenzia il 24 aprile 2026, tramite CSIRT Italia, avviando il percorso CVD (divulgazione coordinata delle vulnerabilità). L'avviso ACN del 4 novembre 2026, AL02/261104/CSIRT-ITA, riguarda la parte della ricerca per il momento divulgabile.
Le criticità già pubblicate coinvolgono anche la protezione degli accessi della farmacia ai servizi digitali del Servizio sanitario nazionale (SSN) e della sanità regionale. La CVE-2026-118798 documenta esposizioni di credenziali e dati di sessione nei moduli per il Fascicolo Sanitario Elettronico (FSE) e per l'API Manager SISS Lombardia, oltre a webDPC e altri componenti.
Queste esposizioni possono comportare rischi per la riservatezza di informazioni sanitarie sensibili. Password e altri dati di accesso esposti potrebbero anche essere usati per entrare nei servizi collegati, se ancora validi e se le altre protezioni del servizio lo consentono. Le verifiche riguardano i file e i componenti Wingesfar esaminati: non dimostrano che siano avvenuti accessi abusivi o che siano stati violati i sistemi centrali del SSN o delle Regioni.
Il fornitore ha dichiarato risolte le criticità pubblicate.
Le verifiche indipendenti effettuate da ApoCert il 4 e 5 novembre 2026, su installazioni aggiornate, hanno evidenziato il persistere di alcune condizioni di esposizione di credenziali e informazioni sensibili. Tali riscontri indicano la necessità di ulteriori verifiche sull'efficacia delle mitigazioni dichiarate dal produttore e sulla gestione dei rischi residui.
Dopo l'aggiornamento: esposizioni ancora riscontrate
Nei campioni del 4 e 5 novembre abbiamo trovato nuove registrazioni con credenziali webDPC, credenziali applicative SISS leggibili nel CSV, access token e refresh token FSE senza cifratura nel file .stf, password protette in modo insufficiente nell'archivio filutpw e codici fiscali associati a prodotti, compresi farmaci, nel log del registratore fiscale. I riscontri riguardano le installazioni esaminate: non sono generalizzabili a tutte le installazioni e non provano accessi abusivi.
Seguono le indicazioni per valutare la propria situazione e intervenire.
Le vulnerabilità individuate dalla ricerca
Per il momento sono pubblicate 4 CVE, che raggruppano 18 criticità. Le CVE sono identificativi pubblici: ciascun collegamento porta alla descrizione tecnica dell'Osservatorio ApoCert e allo stato della correzione dichiarata.
Scorri la tabella in orizzontale per leggere tutte le colonne.
| Area | Criticità incluse | Rischio | Riferimento pubblico |
|---|---|---|---|
| Credenziali e sessioni | 9 | Password, segreti applicativi e token esposti nei log o nei file locali. | CVE-2026-118798 |
| Credenziali incorporate e password degli operatori | 6 | Segreti distribuiti con il software, account vendor prevedibile e password conservate o protette in modo insufficiente. | CVE-2026-118790 |
| Aggiornamenti | 2 | Pacchetti sostituibili in assenza di controlli adeguati sulla loro autenticità. | CVE-2026-118791 |
| Accesso tramite AcuXDBC | 1 | Credenziali predefinite per l'accesso agli archivi. | CVE-2026-118792 |
ACN indica come affette le versioni precedenti alla 2026.07a. Un token permette di utilizzare una sessione autenticata: la sua esposizione mette a rischio l'accesso se il valore è ancora valido e utilizzabile.
Le verifiche ApoCert su farmacie già aggiornate
Il team ha analizzato file e componenti raccolti il 4 e 5 novembre 2026 presso farmacie già aggiornate. Tra le installazioni esaminate è documentata Wingesfar 2026.10a, Fix 3087.
Scorri la tabella in orizzontale per leggere tutte le colonne.
| Campione | Riscontro e limite |
|---|---|
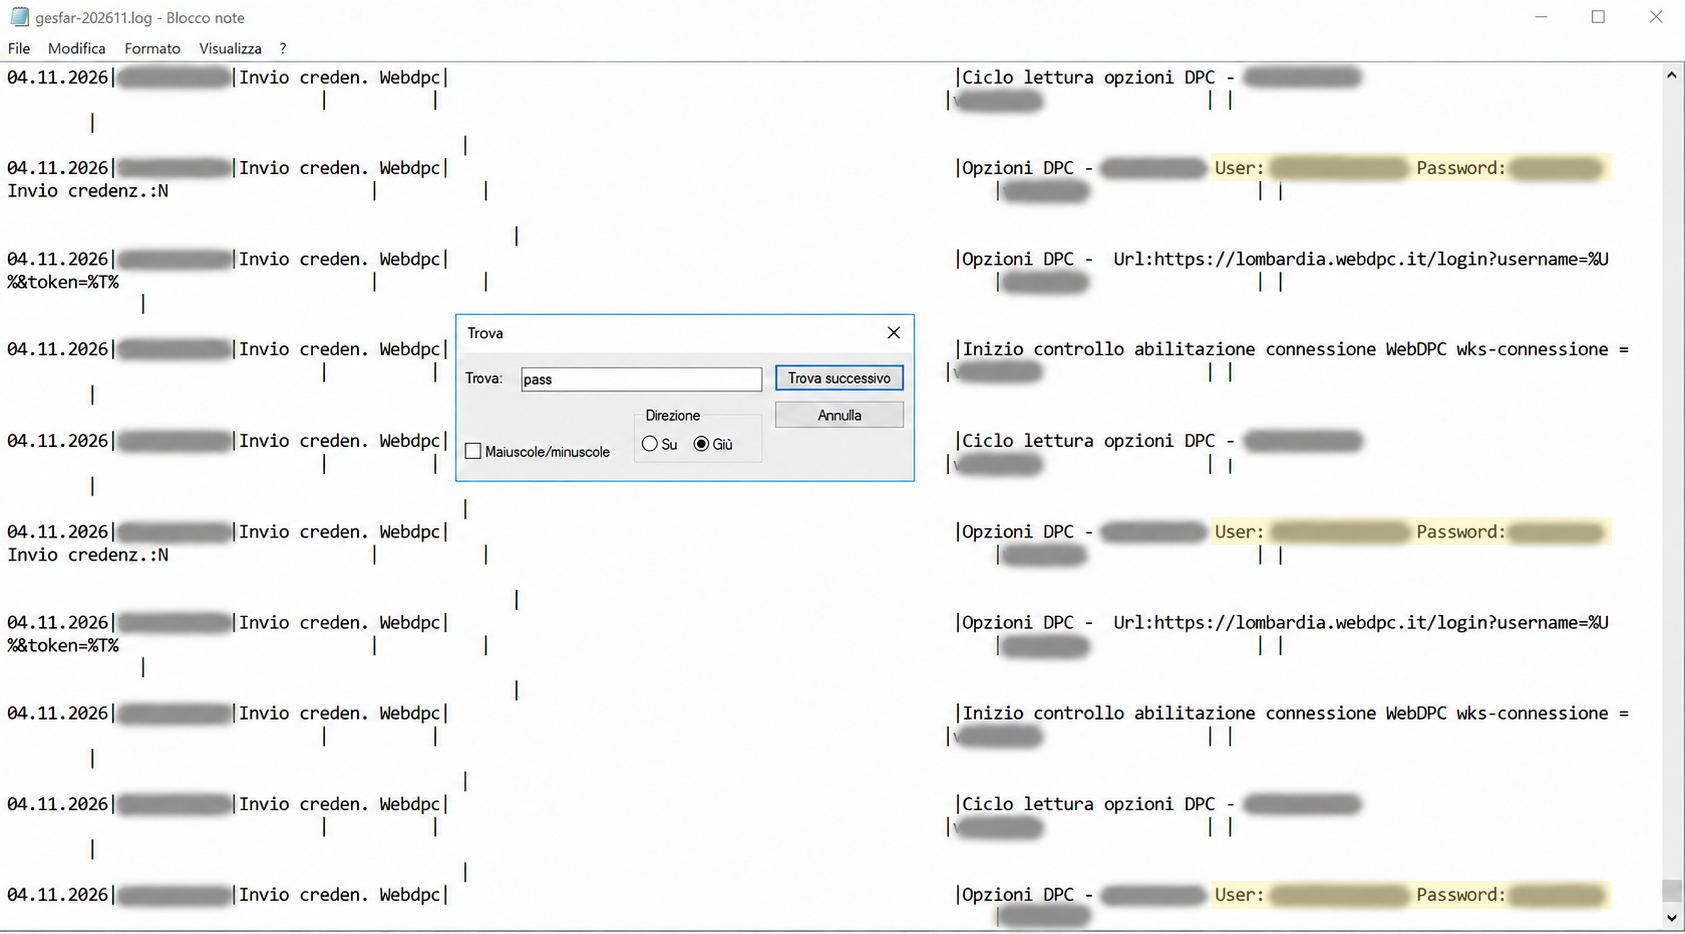
| webDPC, F-02, log del 2–4 novembre | Username e password in chiaro, anche nelle registrazioni del 4 novembre. Non ne abbiamo verificato la validità sul servizio. |
SISS, F-13, ApiManager.csv | Le credenziali nel CSV sono leggibili e identiche ai valori storici. Il programma aggiornato può ancora leggerle dal file, in determinate condizioni. Non abbiamo verificato se questo avvenga nella farmacia esaminata o se il servizio SISS le accetti ancora. |
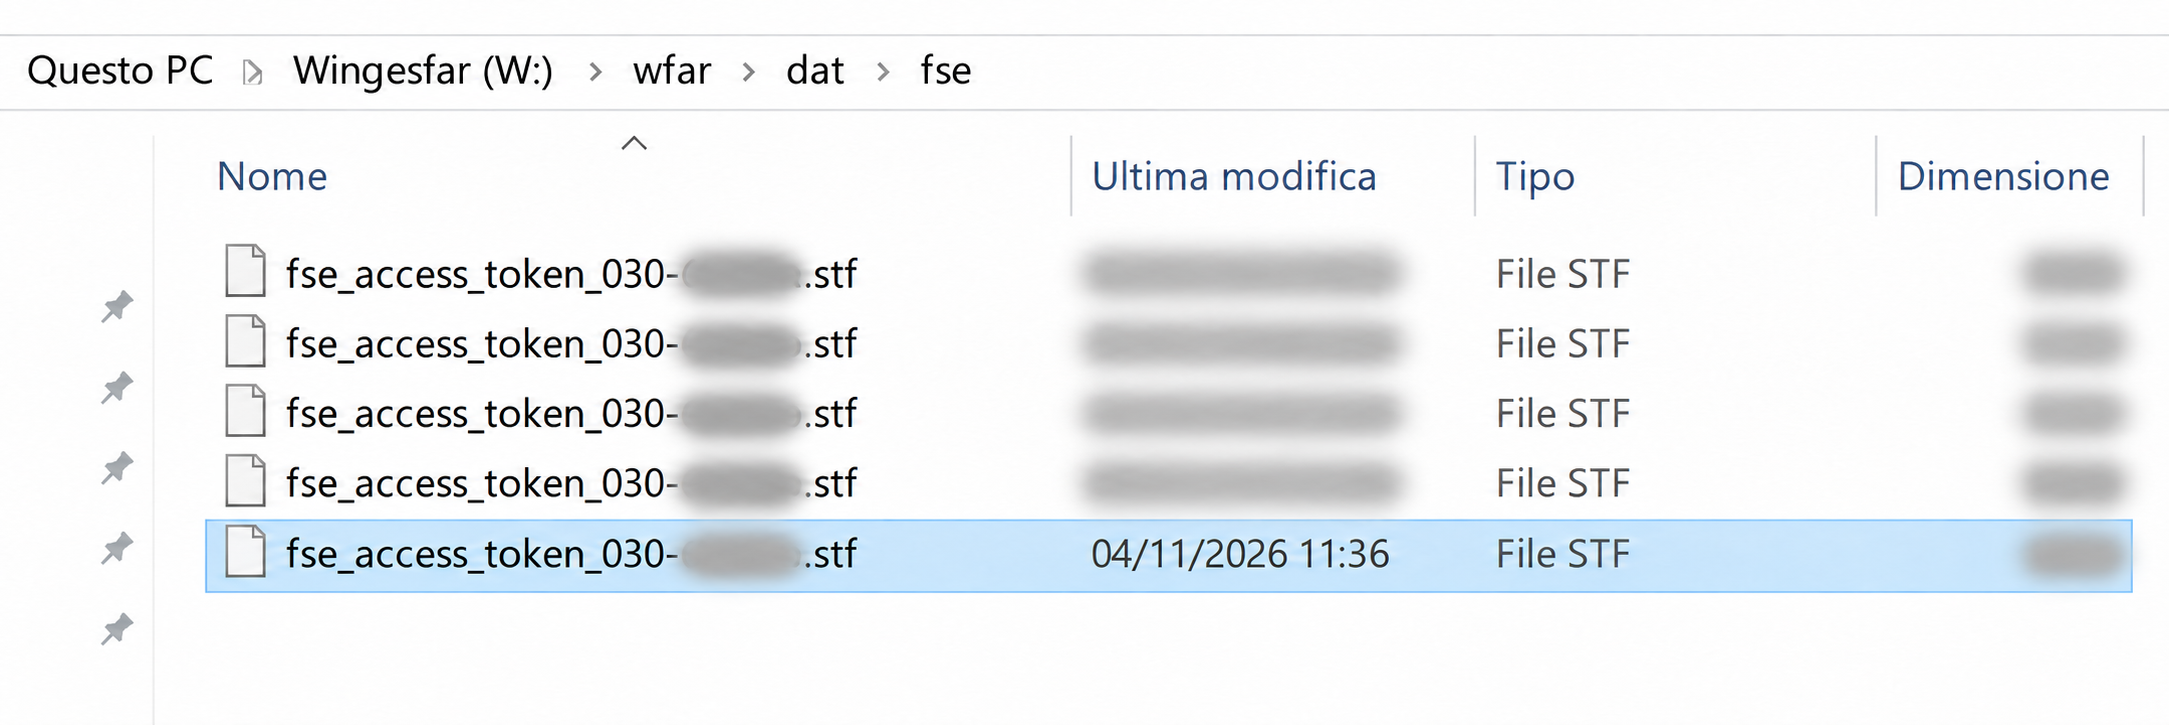
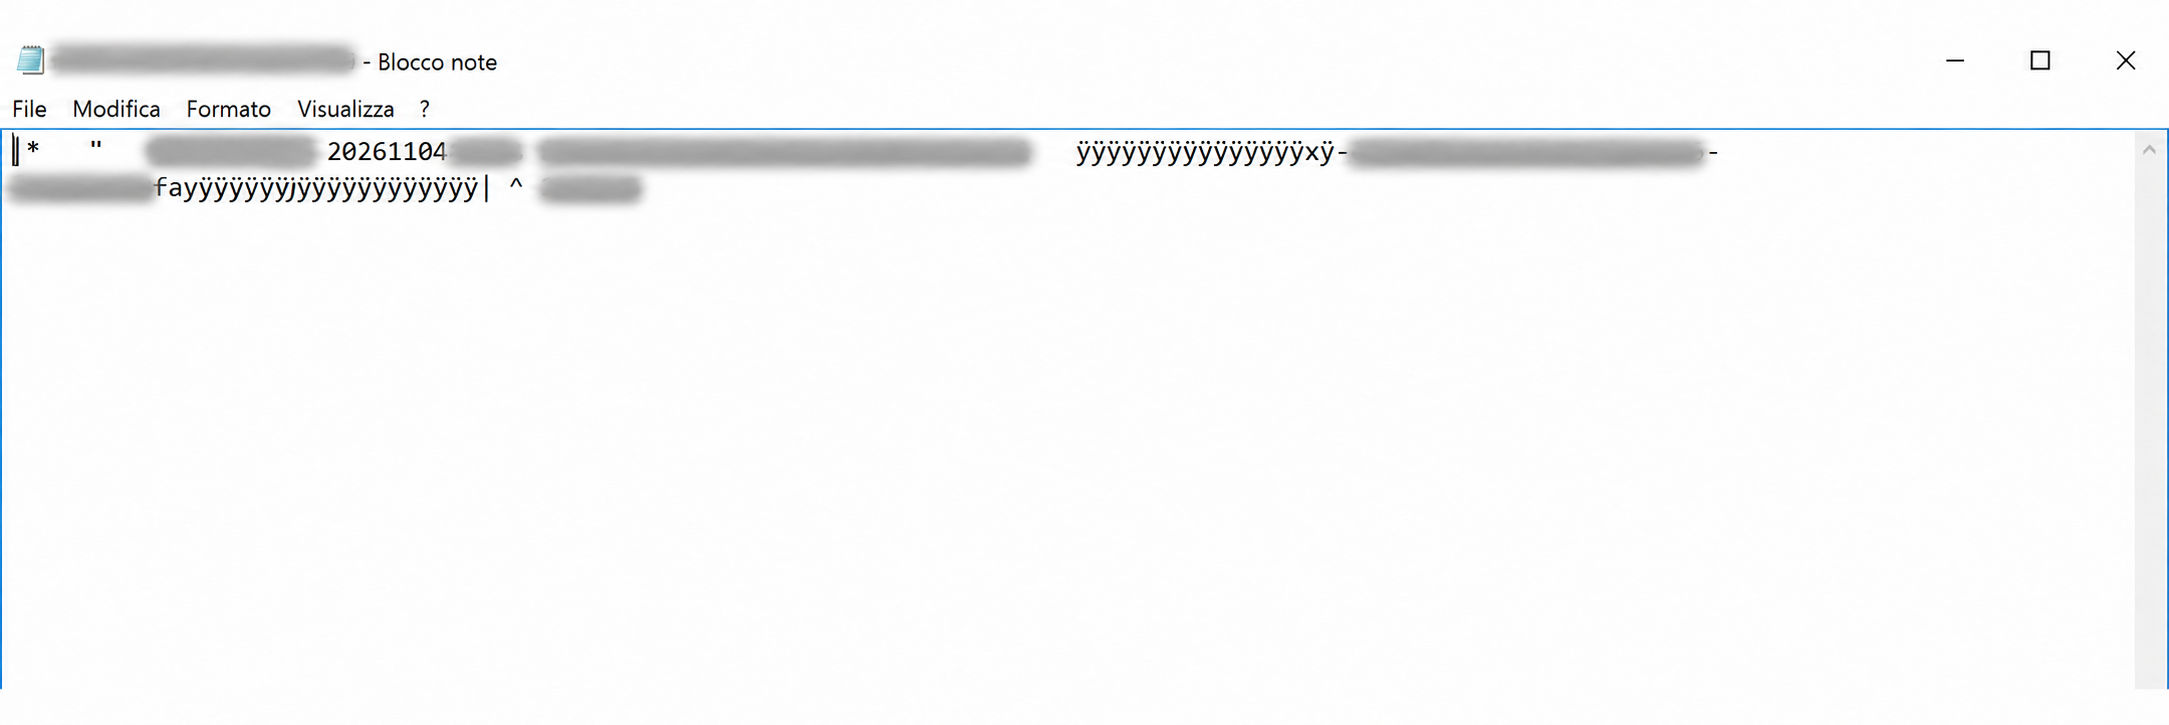
FSE, F-16, file .stf con data interna del 4 novembre | Access token e refresh token memorizzati senza cifratura, in un record compresso con LZ4. Identificazione confermata tramite analisi del codice aggiornato e decompressione del campione. Validità e riutilizzabilità sul servizio non testate. |
Operatori e CGM, F-57, filutpw acquisito il 5 novembre | L'archivio usa un metodo debole per proteggere le password. Alcuni valori corrispondono a password già note, anche per voci contrassegnate dal codice account CGM. La farmacia riferisce di non essere stata informata di queste criticità e che le password di accesso non sono state cambiate. Non abbiamo verificato se quelle voci siano usate per l'accesso nella versione aggiornata. |
| Registratore fiscale, log del 2–4 novembre | Codici fiscali associati ai prodotti acquistati, inclusi farmaci. Il collegamento può rendere gli acquisti riconducibili a persone identificabili e permettere di ricavare indirettamente informazioni sulla loro salute. Include nuove registrazioni del 4 novembre a livello INFO. Profili GDPR da valutare. |
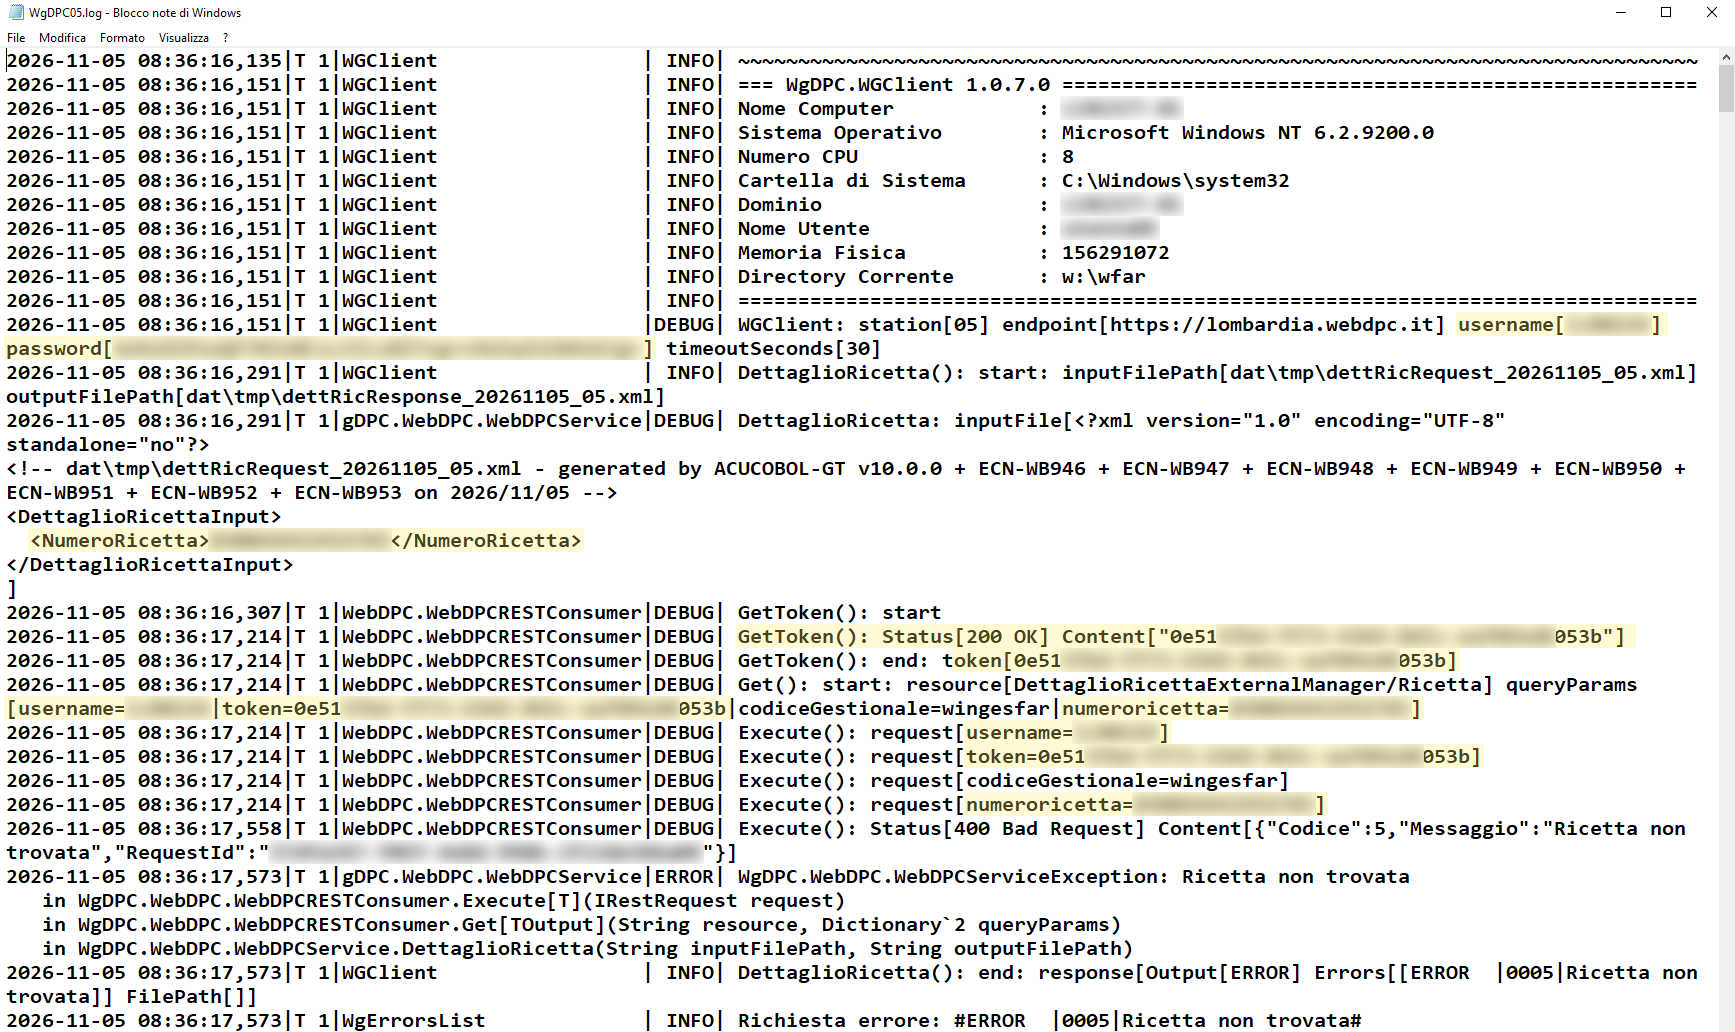
| webDPC, schermata del 31 ottobre | Token e risposta con codice fiscale e dati prescrittivi in chiaro; esito HTTP 200. Documenta quella chiamata, non la validità attuale del token. |
Le esposizioni webDPC, SISS e del file STF FSE rientrano nella CVE-2026-118798; il riscontro sulle password riguarda F-57: compresa nella CVE-2026-118790.
F-13: credenziali SISS ancora presenti nel CSV
Nella copia acquisita dall'installazione aggiornata, ApiManager.csv conserva identificativo e segreto applicativo ancora leggibili e identici a quelli documentati nella ricerca originaria. Nel file, quindi, non risultano sostituiti.
Analizzando il componente aggiornato venp2010.cbx, abbiamo verificato che nel programma è ancora presente una funzione che può leggere le credenziali da questo file.
Non abbiamo verificato se questa funzione venga effettivamente usata nella farmacia esaminata, né se il servizio SISS accetti ancora quelle credenziali per l'accesso.
Il client_id identifica l'applicazione; il client_secret è il segreto previsto per la sua autenticazione verso SISS Lombardia. Chi legge il file può copiarli. Sono distinti dalla password dell'operatore: cambiarla non sostituisce il segreto applicativo.
Per i segreti esposti, le indicazioni OWASP prevedono revoca, sostituzione con nuovi valori (rotazione) e rimozione delle copie esposte.
F-16: access token e refresh token ancora nel file STF
Nel campione del 4 novembre, il file fse_access_token_*.stf conserva il token di accesso (AccessToken) e quello di rinnovo (RefreshToken) senza cifratura. Il contenuto è compresso con LZ4: la compressione riduce le dimensioni, ma non protegge i segreti.
L'approfondimento concluso il 5 novembre 2026 ha riscontrato la corrispondenza dei due valori con i campi AccessToken e RefreshToken, ricostruendo la scrittura nel codice aggiornato e decomprimendo il campione con due implementazioni indipendenti. Nel file esaminato dopo l'aggiornamento, i token risultano conservati senza cifratura; la loro validità e riutilizzabilità sul servizio non sono state testate.
Le schermate delle verifiche
Le schermate riportano i campi rilevanti con i dati riservati oscurati; nelle nuove immagini sono evidenziati in giallo. Le riproduzioni illustrative sono indicate come tali. I riscontri si basano sui file e sugli originali conservati da ApoCert.
Riproduzione illustrativa · dati oscurati
Riproduzione illustrativa · dati oscurati
Riproduzione illustrativa · dati oscurati
Riproduzione illustrativa · dati oscurati
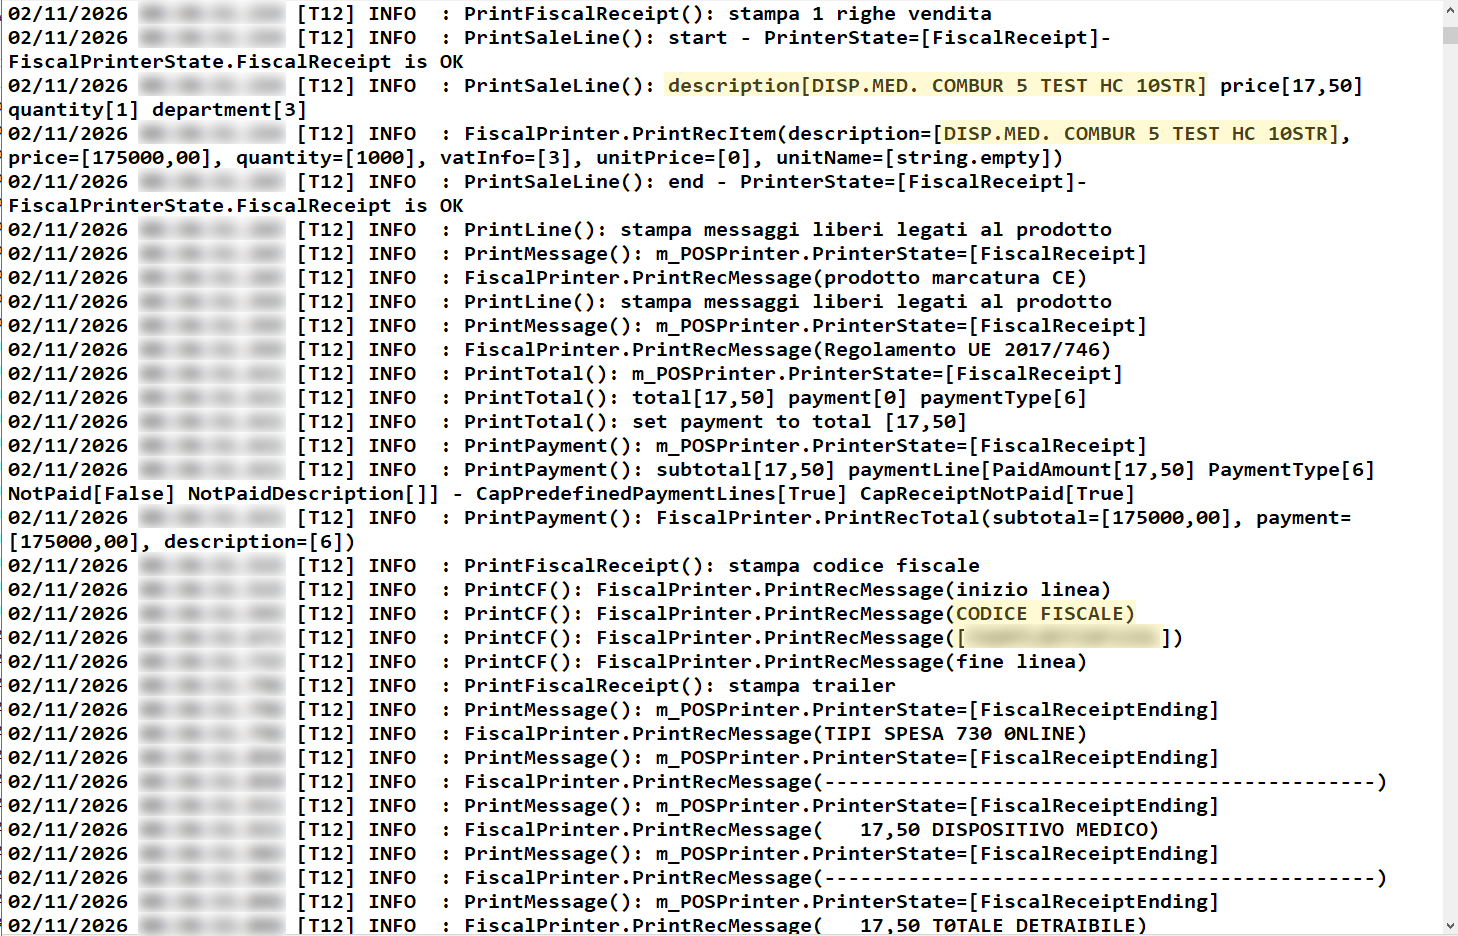
Perché password e dati sanitari non devono finire nei log diagnostici
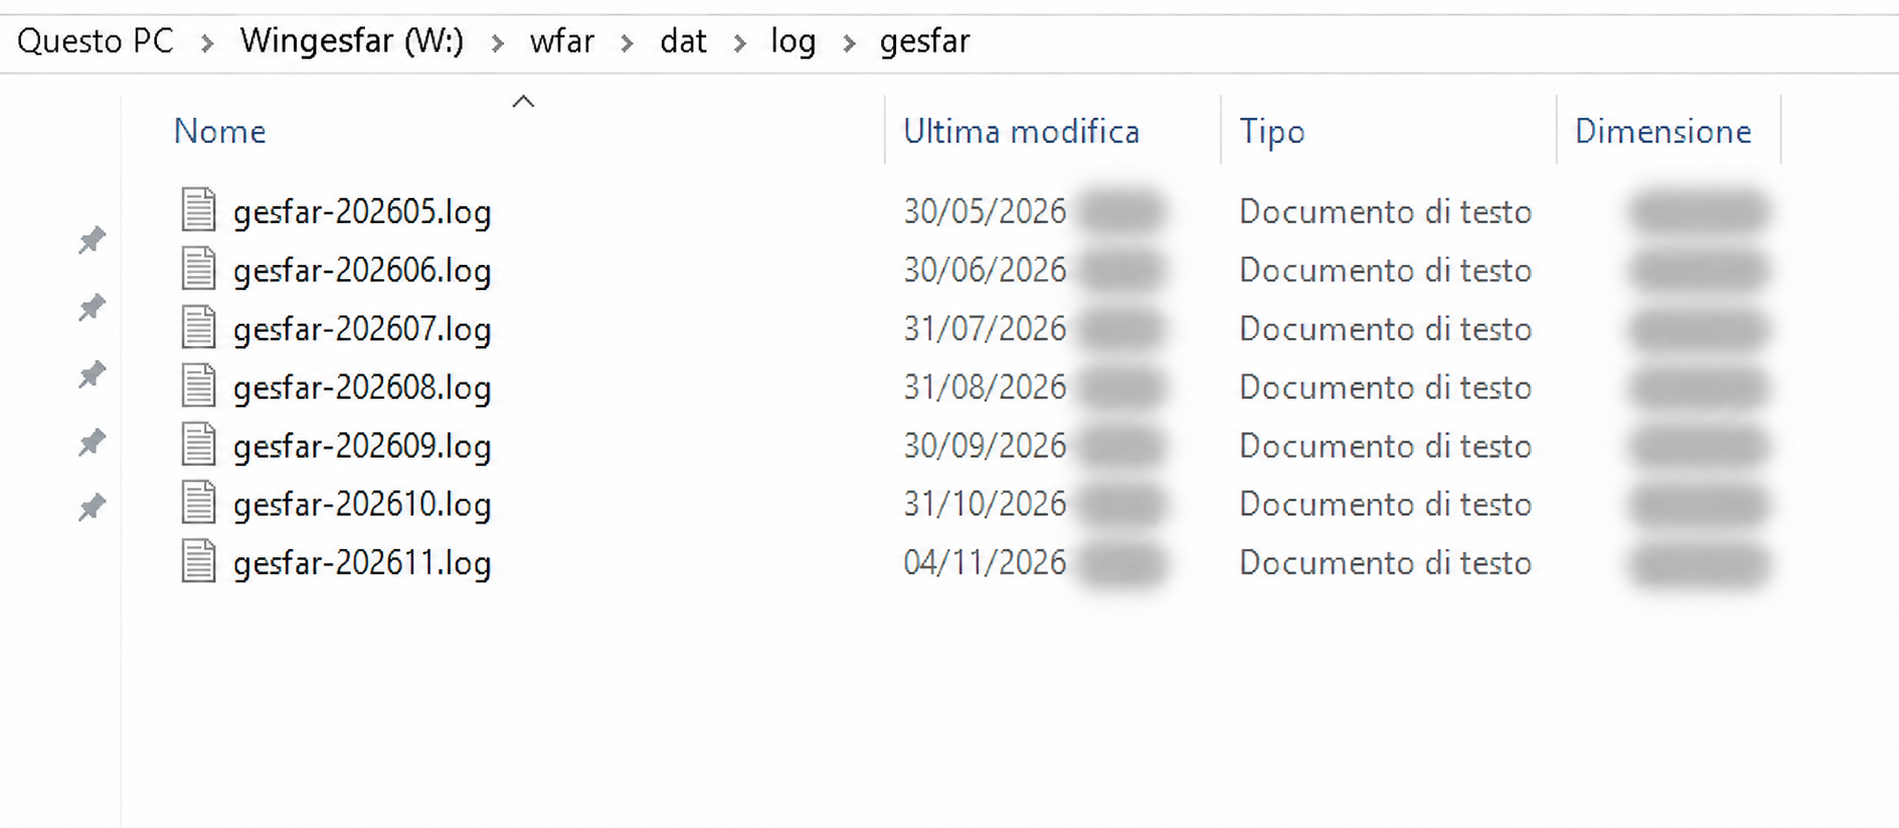
Questi log sono file di testo: si aprono con Blocco note. Chi ha accesso ai file sul PC o nella cartella condivisa può leggerli senza entrare nel gestionale. Una password in chiaro non richiede decifratura e può restare anche nei backup.
I log servono a diagnosticare eventi ed errori: non devono riportare password, token utilizzabili e segreti applicativi in chiaro, né dati personali sensibili non necessari alla diagnosi, in particolare dati sanitari. È coerente con le indicazioni OWASP sui dati da escludere dai log. Anche quando un dato personale è necessario, occorre giustificarne accessi, protezione e conservazione.
Associare il codice fiscale ai prodotti acquistati può permettere di ricavare indirettamente informazioni sensibili sulla salute della persona, a seconda dei prodotti e del contesto. La rilevanza di queste associazioni è richiamata anche dalla Corte di giustizia nella causa C-21/23, relativa all'acquisto online di medicinali.
Per la copia di questi dati nei log diagnostici vanno verificate necessità, finalità, accessi e tempi di conservazione, alla luce degli articoli 5, 9 e 32 GDPR. Un'eventuale violazione va valutata nel caso concreto.
Verifica la posizione della tua farmacia
Il controllo riguarda tutti i rischi per i dati personali: accessi, archivi, sessioni, copie e aggiornamenti, oltre ai log. Una dichiarazione di correzione va confrontata con le misure effettivamente attive nella farmacia e con la protezione dei dati precedenti all'aggiornamento.
La farmacia, per i trattamenti di cui è titolare, deve valutare i rischi e poter dimostrare l'adeguatezza delle proprie misure. Affidarsi a un fornitore non elimina questi compiti né gli obblighi propri del fornitore. Il titolare va individuato secondo l'assetto concreto: non coincide automaticamente con ogni farmacista che usa il programma.
Gli articoli GDPR che possono rilevare
Secondo il testo del GDPR pubblicato dal Garante, gli aspetti da valutare comprendono:
Scorri la tabella in orizzontale per leggere tutte le colonne.
| Riferimento | Che cosa richiede di valutare |
|---|---|
| Art. 5, par. 1, lettere b), c), e), f) | Finalità dei log, dati strettamente necessari, durata della conservazione e protezione da accessi o divulgazioni non autorizzati. |
| Art. 9 | Condizioni e garanzie per trattare dati sulla salute, anche ricavabili dall'associazione tra codice fiscale e farmaci. |
| Art. 5, par. 2, e art. 24 | Responsabilità del titolare e capacità di dimostrare le misure adottate. |
| Art. 25 | Protezione dei dati nelle scelte organizzative e nelle impostazioni predefinite. |
| Art. 32, in particolare par. 1, lettere b) e d) | Sicurezza adeguata al rischio e verifica periodica dell'efficacia delle misure. |
Si tratta di possibili profili da verificare, non di violazioni già accertate nella singola farmacia. Misure inadeguate possono violare il GDPR anche senza un attacco dimostrato; una CVE non prova automaticamente un data breach.
F-57: password degli operatori e account CGM
Nell'archivio delle credenziali filutpw, acquisito dall'installazione aggiornata il 5 novembre 2026, abbiamo trovato valori calcolati a partire dalle password. Questi valori non mostrano direttamente la password: permettono di controllare se una password ipotizzata produce lo stesso risultato.
Il metodo di protezione usato nel file è debole. Usando solo password già note nella ricerca originaria, abbiamo trovato corrispondenze anche per voci contrassegnate dal codice account CGM. Il confronto è avvenuto su una copia del file, senza tentare accessi al gestionale.
La farmacia riferisce di non essere stata informata
La dichiarazione riguarda la farmacia del caso esaminato ed è stata trasmessa ad ApoCert dal referente che ha fornito i materiali, insieme alla conferma che le password di accesso non erano state cambiate. Il caso evidenzia l'importanza di indicazioni chiare agli utilizzatori sulle azioni necessarie per proteggere le credenziali, oltre all'installazione dell'aggiornamento.
Una modifica della procedura di accesso non elimina, da sola, il rischio legato a questi valori ancora conservati nel file. Non abbiamo verificato come funzioni l'accesso nella versione aggiornata: le voci con codice CGM non dimostrano che l'account sia attivo o che sia stato usato.
Le password esposte o recuperate vanno trattate come compromesse e cambiate, anche sugli altri account dove sono state riutilizzate. Vale anche per quelle esposte prima del recente aggiornamento e non ancora sostituite. È una precauzione richiamata anche dal Garante per la privacy nelle indicazioni sulle credenziali compromesse e riutilizzate. La patch non rende nuovamente segreta una password già copiata nei file; occorre verificare che quella nuova non venga esposta.
Le verifiche che consigliamo alla farmacia
ACN raccomanda di aggiornare i prodotti interessati; il Garante richiama la verifica dell'efficacia delle misure. I controlli seguenti sono consigli ApoCert, da adattare alla propria installazione con un referente competente, interno oppure indipendente dal produttore.
- Rilevare versioni e aggiornamenti di postazioni e componenti, confrontandoli con la documentazione disponibile.
- Esaminare nuove registrazioni e copie storiche, distinguendo ciò che è stato prodotto dopo l'aggiornamento dai dati già conservati.
- Valutare gli accessi a file, cartelle condivise, backup e servizi remoti.
- Gestire le credenziali esposte: sostituire le password coinvolte e valutare separatamente revoca e sostituzione dei segreti applicativi.
- Documentare interventi ed esiti, con priorità e responsabili. Per aggiornamenti, segreti incorporati e AcuXDBC servono controlli tecnici ulteriori rispetto alla lettura dei log.
Può essere utile coinvolgere il referente IT e il consulente privacy o DPO, se nominato, preservando le evidenze e pianificando le modifiche senza interrompere il lavoro della farmacia.
Come controllare i file nella tua farmacia
Avvertenza per gli utilizzatori
I percorsi riportati sono forniti esclusivamente per consentire ai titolari delle farmacie e ai tecnici autorizzati di verificare l'eventuale presenza di informazioni sensibili nei sistemi di propria competenza.
I file indicati possono contenere credenziali di autenticazione, token o dati personali. Si raccomanda di non divulgarne il contenuto, non trasmetterli tramite canali non protetti e non modificarli o cancellarli senza una preventiva valutazione tecnica.
Il riscontro di informazioni sensibili dovrebbe essere segnalato al proprio referente informatico per valutare le necessarie misure di mitigazione, inclusa l'eventuale revoca o rotazione delle credenziali interessate.
Parti da Esplora file → Questo PC → Wingesfar (W:) → wfar, cioè W:\wfar. Lavora su copie protette: per i file testuali scegli Apri con → Blocco note, cerca con Ctrl+F e chiudi senza salvare.
Non caricare file con credenziali o dati dei pazienti in chat di intelligenza artificiale o altri servizi online non autorizzati per quel trattamento. Il caricamento trasmette una copia al gestore. Se comunica dati personali a un destinatario non autorizzato, costituisce una divulgazione non autorizzata e quindi un data breach, anche senza un attacco informatico. L'esposizione di soli segreti applicativi resta comunque un incidente di sicurezza da gestire.
Se è già accaduto, coinvolgi tempestivamente il referente privacy. Le violazioni accertate vanno documentate; l'eventuale notifica al Garante e comunicazione agli interessati dipendono dai presupposti degli artt. 33 e 34 GDPR, spiegati nelle indicazioni del Garante sui data breach.
Scorri la tabella in orizzontale per leggere tutte le colonne.
| Controllo | File o cartella | Che cosa cercare |
|---|---|---|
| webDPC, F-02 | W:\wfar\dat\log\gesfar\gesfar-YYYYMM.log; a novembre: gesfar-202611.log | webdpc, password, username, User:. Verifica se i campi contengono valori reali. Confronta la data dell'evento nel log con quella dell'aggiornamento, non la sola data di modifica del file. |
| Log FSE, F-05 e F-16 | W:\wfar\bin\Fse\Log | clientSecret[, clientKey[, access_token, refresh_token, /ricette/, Content[. Distingui valori completi da campi vuoti, oscurati o troncati con .... |
| Sessione FSE, F-16 | W:\wfar\dat\fse\fse_access_token_030-[OPERATORE].stf | Non salvarlo con Blocco note: è un file compresso. L'analisi del campione ha identificato access token e refresh token senza cifratura. Per altri campioni fai verificare formato e persistenza su una copia; non copiare i valori né provare accessi al servizio. |
| SISS, F-13 | W:\wfar\bin\eprescription\pre\ApiManager.csv | Codice farmacia, identificativo e segreto applicativo in chiaro. La lettura dimostra l'esposizione locale, non la validità sul servizio. |
| Operatori, F-57 | Cerca l'archivio filutpw nell'installazione W:\wfar e fai confermare il percorso effettivo dal referente IT. | È un file strutturato: serve analisi su una copia, non la sola ricerca con Ctrl+F. Fai verificare come sono protette le password e se quelle esposte sono state sostituite, senza copiare i dati né provare accessi. |
| Registratore fiscale, privacy | W:\wfar\dat\log\e-reg\01\log_Misuratore_fiscale_EpsonFP1.log | PrintCF, PrintRecItem, FARMACO: cerca associazioni tra CF e prodotti nella stessa sequenza di stampa. Percorso e nome possono variare secondo registratore e postazione. |
Non utilizzare le credenziali trovate per provare accessi ai servizi. Annota postazione, versione, percorso, data dell'evento, permessi ed esito, senza riportare valori sensibili. L'assenza di un file o di una parola non dimostra la correzione.
Altri percorsi per il referente informatico
I percorsi seguenti sono relativi a W:\wfar. Nei file testuali va verificata la presenza di valori sensibili, non soltanto dei nomi dei campi. Per i binari serve analisi statica.
Scorri la tabella in orizzontale per leggere tutte le colonne.
| Criticità | File o cartella | Controllo |
|---|---|---|
| F-18: 730/Federfarma | bin\Sole\log | Token(), password[, userName[, federfarmalombardia.it. |
| F-20: WgWebcare | bin\WgWebcare\log | GetMovimentiSenzaScontrino, password[, username[, webUrl[. |
| F-21 e F-54: Stella | bin\WgApiConnect\log\WgApiConnect.log | clientSecret[, GetToken(), NoTenant, TenantInventory(), password[, Token[, OTT[. |
| F-27: WebView2 | bin\WgBrowser\WgBrowser.exe.WebView2\EBWebView\Default | Cookies, Login Data, Local Storage, IndexedDB; nei log, CodeVerifier e PKCE. Un normale profilo browser non prova una vulnerabilità: valutare dati, permessi e protezioni. |
| F-33A: PharmaFulcri | dat\e-marketing\in | Negli XML: phf_ws_user, phf_ws_password, license_number. |
| F-41 e F-47: FTP | File .cbx, anche nella radice dell'installazione | Nelle configurazioni: riferimenti FTP e orderservice.studiofarma.it. Le credenziali nei binari richiedono analisi statica. |
| F-43: WASP | bin\WgClientWasp\WgClientWaspCommon.dll nelle copie analizzate | Confronto statico per verificare la rimozione del segreto condiviso. |
| F-48: NSO Enerj | libenerj.cbx, nsosend.cbx, nella radice nelle copie analizzate | Versioni, hash e analisi delle credenziali incorporate. Un hash diverso non dimostra la correzione. |
| F-19 e F-29: Aggiornamenti | bin\upgrade_mmv.voy, bin\upgrade_mmv.bat; .exe e .dll in bin | FTPOPEN, FTPGET, ftp://; firme digitali nelle proprietà. Verificare anche che l'updater controlli autenticità e integrità prima dell'esecuzione. |
| F-61: AcuXDBC | bin\axset.bat | ASQLUSER, ASQLPSWD: verificare credenziali predefinite e accessi consentiti. |
Come può aiutarti ApoCert
La conoscenza diretta dei componenti analizzati ci permette di impostare una verifica indipendente dal produttore: esposizioni residue, accessi, copie storiche e correzioni effettive. Il risultato è un resoconto con evidenze, limiti e interventi prioritari, insieme al riesame della documentazione privacy pertinente.
L'advisory è liberamente consultabile; l'eventuale consulenza in sicurezza e privacy viene concordata separatamente.
Le 18 criticità ApoCert pubblicate finora
I codici F-xx rimandano ai report originari. Questo elenco copre le sole criticità divulgate, non l'intera ricerca né un nuovo test di tutte le correzioni.
Credenziali e sessioni esposte · 9 criticitàCVE-2026-118798
- F-02: Credenziali webDPC in chiaro nei log.
- F-05: Credenziali FSE Lombardia in chiaro nei log.
- F-13: Credenziali applicative SISS Lombardia in chiaro in
ApiManager.csv. - F-16: Credenziali OAuth2 FSE nei log e token di sessione su disco.
- F-18: Credenziali 730/FederFarma nei log Sole.
- F-20: Credenziali WgWebcare DPC nei log.
- F-21: Credenziali della piattaforma cloud Stella CGM esposte.
- F-54: WgApiConnect: credenziali OAuth2 CGM Stella e token JWT nei log.
- F-27: Profilo WebView2 persistente con dati di sessione su disco. L'eventuale riutilizzo dipendeva da validità e protezioni della sessione.
Credenziali incorporate e password degli operatori · 6 criticitàCVE-2026-118790
- F-33A: Credenziali PharmaFulcri in chiaro su filesystem. Componente relativa alle credenziali di F-33 nel report originario.
- F-41: Credenziali FTP incorporate nei binari COBOL.
- F-47: Credenziali FTP Studiofarma incorporate nei binari COBOL.
- F-43: Segreto WASP incorporato per l'autenticazione HMAC. Il difetto riguardava il segreto condiviso, non HMAC in sé; l'impatto dipendeva dai permessi del servizio.
- F-48: Credenziali NSO Enerj condivise e incorporate nei binari COBOL. L'accesso agli ordini dipendeva dalle autorizzazioni associate.
- F-57: Protezione insufficiente delle password degli operatori e dell'account CGM. Nel nuovo
filutpw, alcuni valori ricavati dalle password corrispondono a password già note, anche per voci con codice CGM. Non è verificato se queste voci siano usate nell'accesso attuale.
Sicurezza degli aggiornamenti · 2 criticitàCVE-2026-118791
- F-19: Aggiornamento via FTP senza verifica di integrità.
- F-29: Eseguibili senza firma digitale Authenticode. L'assenza di firma va valutata insieme ai controlli dell'updater e non prova che un file sia malevolo.
Accesso ai dati tramite AcuXDBC · 1 criticitàCVE-2026-118792
- F-61: AcuXDBC ODBC con credenziali predefinite. Accesso agli archivi nei limiti dei permessi; il driver locale non implica da solo un servizio raggiungibile in rete.
Fonti e aggiornamenti
La sintesi si basa sulla ricerca originaria ApoCert, sui materiali acquisiti il 4 e 5 novembre 2026 e sugli approfondimenti STF, SISS/F-13 e F-57: file locali, schermate, componenti FSE 1.5.3.0, routine aggiornate di persistenza e di lettura del CSV SISS, archivio delle credenziali. Le dichiarazioni sulle password non cambiate e sulla mancata informazione della farmacia sono state trasmesse ad ApoCert dal referente che ha fornito i materiali; non derivano da una verifica delle comunicazioni rivolte a tutti gli utilizzatori. Gli originali con dati personali o segreti restano riservati. I riferimenti GDPR sono i principi del trattamento e le indicazioni del Garante sulla sicurezza.
Per segnalare inesattezze o documentare correzioni, contatta ApoCert indicando il passaggio e gli elementi verificabili.